
Risco pode ser entendido como a possibilidade de ocorrência de um evento que possa produzir efeitos adversos sobre os objetivos de uma organização ou atividade. O gerenciamento de riscos consiste em um processo sistemático de identificação, análise, avaliação e tratamento dos riscos, buscando eliminá-los, reduzi-los, compartilhá-los ou aceitá-los, conforme as circunstâncias e os critérios estabelecidos. Nesse processo, além de identificar os riscos aos quais se está exposto, devem ser analisadas sua probabilidade e suas possíveis consequências, bem como avaliadas as alternativas de tratamento, considerando aspectos como custo, benefício e relevância estratégica.
No contexto da ICP-Brasil, o gerenciamento de riscos assume especial importância em razão da necessidade de preservar a confiabilidade, a segurança e a continuidade dos serviços de certificação digital. Segundo a DOC-ICP-02 (capítulo 12), os riscos a serem avaliados para as entidades integrantes compreendem:
- Dados e Informação – Indisponibilidade, Interrupção (perda), interceptação, modificação, fabricação, destruição;
- Pessoas – Omissão, erro, negligência, imprudência, imperícia, desídia, sabotagem, perda de conhecimento;
- Rede – Hacker, acesso desautorizado, interceptação, engenharia social, identidade forjada, reenvio de mensagem, violação de integridade, indisponibilidade ou recusa de serviço;
- Hardware – Indisponibilidade, interceptação (furto ou roubo), falha;
- Software e sistemas – Interrupção (apagamento), interceptação, modificação, desenvolvimento, falha;
- Recursos criptográficos – Ciclo de vida dos certificados, gerenciamento das chaves criptográficas, hardware criptográfico, algoritmos (desenvolvimento e utilização), material criptográfico.
As principais fases do gerenciamento de riscos são:
- Identificação dos recursos a serem protegidos – hardware, rede, software, dados, informações pessoais, documentação e suprimentos;
- Identificação dos riscos (ameaças) – podem ser naturais (tempestades, inundações), causadas por pessoas (ataques, furtos, vandalismos, erros ou negligências) ou de qualquer outro tipo (incêndios);
- Análise dos riscos (vulnerabilidades e impactos) – identificar as vulnerabilidades e os impactos associados;
- Avaliação dos riscos (probabilidade e consequências) – levantamento da probabilidade da ameaça vir a acontecer, estimando o valor do provável prejuízo. Esta avaliação pode ser feita com base em informações históricas ou em tabelas internacionais;
- Tratamento dos riscos (medidas a serem adotadas) – maneira como lidar com as ameaças. As principais alternativas são: eliminar o risco, prevenir, limitar ou transferir as perdas ou aceitar o risco;
- Monitoração da eficácia dos controles adotados para minimizar os riscos identificados;
- Reavaliação periódica dos riscos em intervalos de tempo não superiores a um ano.
Os riscos que não puderem ser eliminados devem ter seus controles documentados e devem ser levados ao conhecimento da AC Raiz. Um efetivo gerenciamento dos riscos permite decidir se o custo de prevenir um risco (medida de proteção) é mais alto que o custo das consequências do risco (impacto da perda).
Parte do gerenciamento de riscos inclui também a confecção de um Plano de Continuidade de Negócios (PCN), cujo objetivo é manter em funcionamento os serviços e processos críticos na eventualidade da ocorrência de desastres, atentados, falhas e intempéries. Todas as ACs e ACTs integrantes da ICP-Brasil deverão apresentar um PCN e, ainda, um Plano de Resposta a Incidentes e um Plano de Recuperação de Desastres, que estabelecerá o tratamento adequado ao menos dos eventos de segurança listados no respectivo ponto da DOC-ICP-02.
Auditoria
O gerenciamento de riscos também possui estreita relação com as atividades de auditoria, uma vez que os trabalhos de auditoria podem utilizar a identificação e a avaliação dos riscos como base para a definição de seus procedimentos, escopo e controles a serem examinados. No âmbito da ICP-Brasil, a DOC-ICP-08 estabelece critérios para a realização das auditorias e prevê, entre os requisitos para o credenciamento de empresas de auditoria independente, experiência na utilização de padrões e referenciais internacionalmente reconhecidos. Esses referenciais apresentam diferentes enfoques e podem contribuir para a avaliação de aspectos relacionados à governança, aos controles internos, à segurança da informação e ao gerenciamento de riscos:
- COBIT (Control Objectives for Information and Related Technologies): framework voltado à governança e à gestão de tecnologia da informação, com foco na definição de objetivos de controle, processos, riscos e desempenho de TI.
- WebTrust: conjunto de critérios voltados à avaliação independente de aspectos relacionados à confiança, segurança e controles dos serviços de certificação digital, especialmente relevante para ambientes de infraestrutura de chaves públicas.
- ABR (Auditoria Baseada em Riscos): abordagem de auditoria que utiliza a identificação e a avaliação dos riscos como elementos para direcionar o planejamento, a definição do escopo e os procedimentos de auditoria.
- COSO (Committee of Sponsoring Organizations of the Treadway Commission): framework amplamente utilizado para avaliação de controles internos e gerenciamento de riscos, estruturando aspectos como ambiente de controle, avaliação de riscos, atividades de controle, informação e comunicação e monitoramento. Apresenta as abordagens COSO IC-IF e COSO ERM.
Cada entidade da ICP Brasil tem liberdade de utilizar qualquer metodologia existente para análise de risco, desde que siga as regras estabelecidas que são compatíveis com as normas internacionais. Essas normas afirmam que existem vários métodos por meio dos quais o processo de gestão de risco pode ser implementado com sucesso em uma organização e que convém que a organização use o método que melhor se adeque as suas circunstâncias, para cada aplicação específica do processo.
COSO
O COSO Internal Control–Integrated Framework (IC-IF) é um framework voltado ao sistema de controles internos da organização. Seu objetivo é fornecer uma estrutura para que os controles sejam adequadamente concebidos, implementados e avaliados, contribuindo para o alcance dos objetivos relacionados às operações, à divulgação de informações e à conformidade. A versão atualmente consolidada do framework foi publicada em 2013 e estrutura o controle interno em cinco componentes:
- Ambiente de controle – Estabelece a base do controle interno por meio de normas, valores éticos, estrutura organizacional, responsabilidades, competências e atuação da governança e da administração;
- Avaliação de riscos – Identifica e avalia, de forma contínua, os riscos que podem comprometer o alcance dos objetivos, considerando sua tolerância e possíveis mudanças no ambiente interno e externo;
- Atividades de controle – Compreendem políticas e procedimentos, preventivos ou detectivos, destinados a mitigar riscos e assegurar o cumprimento das diretrizes e dos objetivos estabelecidos;
- Informação e comunicação – Assegura a obtenção, utilização e disseminação de informações relevantes e de qualidade, de forma interna e externa, para apoiar o funcionamento dos controles internos;
- Atividades de monitoramento – Consistem no acompanhamento contínuo ou em avaliações independentes para verificar se os componentes e controles internos estão presentes, funcionando adequadamente e tendo suas deficiências corrigidas.
A Estrutura apresenta três categorias de objetivos, o que permite às organizações se concentrarem em diferentes aspectos do controle interno:
- Operacional – Esses objetivos relacionam-se à eficácia e à eficiência das operações da entidade, inclusive as metas de desempenho financeiro e operacional e a salvaguarda de perdas de ativos;
- Divulgação – Esses objetivos relacionam-se a divulgações financeiras e não financeiras, internas e externas, podendo abranger os requisitos de confiabilidade, oportunidade, transparência ou outros termos estabelecidos pelas autoridades normativas, órgãos normatizadores reconhecidos, ou às políticas da entidade;
- Conformidade – Esses objetivos relacionam-se ao cumprimento de leis e regulamentações às quais a entidade está sujeita.
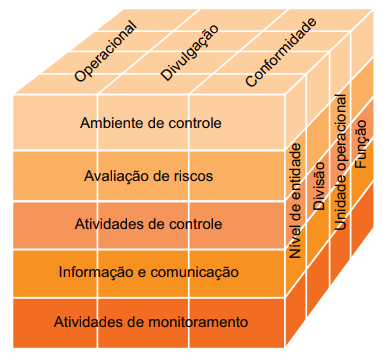
A Estrutura estabelece 17 princípios, que representam os conceitos fundamentais associados a cada componente. Como esses princípios são originados diretamente dos componentes, uma entidade poderá ter um controle interno eficaz ao aplicar todos os princípios. Eles são detalhados no Sumário executivo COSO IC-IF 2013.
O COSO Enterprise Risk Management (ERM) possui uma perspectiva mais ampla, concentrada no gerenciamento de riscos corporativos e na sua integração à estratégia e ao desempenho da organização. Sua versão atual, publicada em 2017 sob o título Enterprise Risk Management—Integrating with Strategy and Performance, enfatiza que os riscos devem ser considerados desde a definição da estratégia até a execução e o acompanhamento do desempenho, permitindo que a organização identifique, avalie e responda aos riscos de maneira integrada aos seus objetivos. Veja mais no curso Gestão de Riscos em Processos de Trabalho (segundo o Coso).
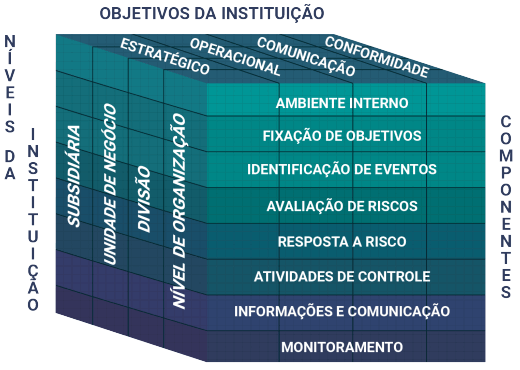
O COSO IC-IF é, em geral, o referencial mais diretamente aplicável para uma auditoria propriamente dita em uma entidade da ICP-Brasil, enquanto o COSO ERM é mais adequado para avaliar o processo de gerenciamento de riscos em nível organizacional. A razão é que o objeto da auditoria na ICP-Brasil envolve, em grande medida, verificar se existem controles adequados para mitigar os riscos relacionados às atividades do PSCert. Veja mais sobre o COSO IC-IF no curso Controle em 5 Dimensões.
ABR
A Auditoria Baseada em Riscos (ABR) é uma abordagem de auditoria que utiliza os riscos associados aos objetivos, processos e atividades de uma organização como elemento central para o planejamento e a execução dos trabalhos. Em vez de aplicar os mesmos procedimentos de auditoria indistintamente a todas as áreas, a ABR busca identificar e avaliar os riscos mais relevantes e, a partir deles, direcionar o escopo, a profundidade e a natureza dos procedimentos de auditoria, concentrando os esforços nas áreas de maior exposição.
Nesse sentido, a ABR não consiste simplesmente em auditar os riscos, mas em avaliar como a organização identifica, analisa, trata e monitora os riscos aos quais está exposta, bem como se os controles estabelecidos são adequados para reduzi-los a níveis aceitáveis. Os resultados dessa avaliação fornecem subsídios para que o auditor forme sua conclusão sobre a adequação dos processos e controles examinados, permitindo que a auditoria seja mais eficiente e direcionada aos aspectos que apresentam maior potencial de comprometer o alcance dos objetivos organizacionais.
A monografia “Proposta de uso de Auditoria Baseada em Risco na Infraestrutura de Chaves Públicas Brasileira” (2010, UNB), de Pedro Pinheiro Cardoso (DAFN/ITI), propõe a adoção da ABR com GUT na ICP-Brasil como forma de reduzir a subjetividade nas conclusões dos auditores e minimizar os riscos associados à realização das auditorias de conformidade. Para isso, apresenta um modelo estruturado em oito etapas, baseado na identificação, hierarquização e tratamento dos riscos, e avalia sua aplicabilidade por meio de um estudo de caso em uma Autoridade Certificadora.
A análise de risco pode utilizar uma abordagem quantitativa ou qualitativa. Na análise quantitativa, os riscos são priorizados de acordo com o impacto financeiro e os ativos de acordo com valores financeiros. Já na análise qualitativa, usam-se escalas nominais para estabelecer a magnitude de consequências potenciais, bem como a probabilidade de materialização do risco.
GUT – Qual a prioridade para tratar o problema?
Uma forma de analisar qualitativamente um risco é através do método GUT, cujo objetivo é o de priorizar problemas estimando três fatores:
- Gravidade — representa o impacto ou as consequências decorrentes da exploração de uma vulnerabilidade por uma ou mais ameaças. Na Segurança da Informação, devem ser considerados os possíveis efeitos sobre os aspectos de confidencialidade, integridade e disponibilidade, bem como os prejuízos aos objetivos da organização. Também deve ser considerada a importância do ativo para o negócio que ele apoia.
- Urgência — representa a rapidez com que o problema deve ser tratado, considerando o prazo necessário para a implementação ou adequação do controle. Avalia-se quão rapidamente a ocorrência precisa ser atendida e se é necessária uma ação imediata. Quando houver necessidade de ação imediata, atribui-se nota 5; quando não houver urgência, nota 1.
- Tendência — representa o potencial de agravamento da situação caso nenhuma medida seja adotada. Avalia-se a possibilidade de a vulnerabilidade, na ausência ou insuficiência do controle, ser explorada pelas ameaças e as consequências esperadas caso o problema permaneça sem tratamento. Quando houver possibilidade de agravamento imediato, atribui-se nota 5; quando não houver tendência de piora, nota 1.
O nivel de risco associado a cada controle ausente ou implementado parcialmente é calculado multiplicando-se os três fatores básicos, e o resultado é um valor numérico entre 1 e 125. Os resultados possíveis são agrupados conforme segue, cada um com suas respectivas interpretações e ações:
| Nível de risco | Valores GUT | Interpretação | Ações |
|---|---|---|---|
| Muito baixo | 1 a 6 | São riscos aceitáveis que devem ser informados aos gestores dos ativos. | Minimização após revisão e confirmação dos gestores em até 60 dias; controle em até 120 dias. |
| Baixo | 8 a 16 | São riscos que podem parar ou provocar redução importante da missão sem destruição. | Minimização após revisão e confirmação dos gestores dos ativos em até 30 dias; controle em até 90 dias. |
| Médio | 18 a 30 | São riscos que podem provocar degradação da missão sem destruição ou perda de disponibilidade. | Minimização após revisão e confirmação dos gestores dos ativos em até 15 dias; controle em até 60 dias. |
| Alto | 32 a 50 | São riscos inaceitáveis que podem provocar destruição parcial do sistema e/ou do seu ambiente e devem ser imediatamente minimizados com contramedidas. | Minimização imediata e controle em até 30 dias. |
| Crítico | 60 a 125 | São riscos inaceitáveis que podem provocar destruição total do sistema e/ou do seu ambiente e devem ser controlados imediatamente. | Controle imediato. |
PSR – Quanto risco existe?
Para estabelecimento do nível do risco de uma não conformidade, também pode-se usar uma ferramenta de avaliação do risco conhecida como PSR, que considera os seguintes fatores:
- Probabilidade – possibilidade de que uma vulnerabilidade seja explorada por uma ou mais ameaças;
- Severidade – consequência caso uma ou mais ameaças explorem a vulnerabilidade;
- Relevância – grau de importância do Ativo para o negócio da organização, considerando o alvo da análise.
Cada um desses conceitos pode ser qualifificados como BAIXO/MÉDIO/ALTO/CRÍTICO ou definidos em uma escala numérica, como por exemplo:
| Peso | PROBABILIDADE | SEVERIDADE | RELEVÂNCIA |
|---|---|---|---|
| 1 | Impossível | Não tem impacto | Inexistente, muito fraca |
| 2 | Improvável | Impacto baixo | Mínima |
| 3 | Baixa probabilidade | Impacto moderado | Regular |
| 4 | Média probabilidade | Impacto grave | Alta |
| 5 | Alta probabilidade | Impacto catastrófico | Muito alta |
Esses valores geralmente são combinados de alguma forma para se obter o risco quantitativo, por exemplo: RISCO = Probabilidade x Severidade (Impacto) x Relevância. O valor de risco médio de um subprocesso compreende o somatório dos riscos encontrados nos controles que apresentaram “não conformidade” dividido pela quantidade de controles com a mesma característica de inconformidade. A atribuição do conceito geral reflete a opinião da auditoria acerca do nível de risco para os controles. Adotando as mesmas faixas de valores do GUT, as interpretações e ações são praticamente as mesmas.
Exemplo
Deve-se calcular o risco para cada controle. Como exemplo, considere o seguinte controle dentro do subprocesso “1.7.3 Manter bases de dados”, pertencente ao processo “1.7 Manter sistemas aplicativos, composto pelos subprocessos” de AC (fonte: ADE-ICP-08.E):
10703001 – Todo parâmetro crítico, cuja exposição indevida comprometa a segurança do sistema criptográfico da ICP-Brasil, deve ser armazenado cifrado (DOC-ICP-02, item 10.1.4)
Um parâmetro crítico é, em termos práticos, uma informação cuja obtenção por uma pessoa não autorizada poderia comprometer a segurança do sistema. Por exemplo, dependendo da arquitetura, podem existir parâmetros relacionados à configuração de mecanismos criptográficos, proteção de chaves, autenticação ou funcionamento de módulos criptográficos. Assim, o controle determina que parâmetros críticos de um sistema criptográfico não podem ficar armazenados em formato que permita sua exposição direta.
Havendo a identificação da vulnerabilidade, pode-se avaliar o risco usando PSR:
- Probabilidade: 3 – Baixa; a exploração depende de acesso ao local onde os parâmetros estão armazenados e de outras condições que permitam sua obtenção.
- Severidade: 5 – Alta; a exposição de um parâmetro realmente crítico pode comprometer mecanismos de segurança do sistema criptográfico.
- Relevância: 5 – Alta; o ativo (sistema criptográfico) possui elevada importância para a segurança e continuidade dos serviços de certificação digital.
PSR = 3 × 5 × 5 = 75 – Crítico
Não devemos escolher a Probabilidade simplesmente porque o controle existe ou não existe. Ela deve refletir a possibilidade de a vulnerabilidade ser efetivamente explorada. Por exemplo: acesso restrito ao servidor, ambiente fisicamente protegido, controles de acesso adequados, nenhum histórico de exploração, etc. Nesse cenário, a probabilidade poderia ser baixa, mesmo havendo uma não conformidade. Já se o parâmetro estiver em texto claro e armazenado em um diretório acessível por diversos usuários ou processos, a probabilidade poderia ser alta.
Usando GUT para priorizar a correção da não conformidade, temos:
- Gravidade (G): 4 – Alta; a exposição de um parâmetro crítico pode comprometer a segurança do sistema criptográfico e, dependendo do parâmetro, afetar serviços relevantes.
- Urgência (U): 3 – Média; a correção é importante, mas pode ser planejada conforme a exposição efetiva e os controles compensatórios existentes.
- Tendência (T): 2 – Baixa; a situação não necessariamente se agrava rapidamente se os demais controles de acesso e proteção do ambiente permanecerem eficazes.
GUT = 4 × 3 × 2 = 24 – Risco Médio
A classificação deve depender das circunstâncias concretas da não conformidade. Por exemplo: Um parâmetro crítico está armazenado sem cifragem, mas o servidor possui controle de acesso rigoroso, registro de acessos, segregação de privilégios e nenhuma evidência de acesso indevido. Nesse caso, risco médio é bem coerente. Já se o parâmetro crítico está armazenado em texto claro, em local acessível por usuários não autorizados, sem segregação adequada e sem controles compensatórios, seria G=5, U=5, T=4 → GUT=100 – Crítico.
Para um parecer de auditoria, o resultado poderia ser resumido como: “Não conformidade associada a risco crítico, cuja prioridade de tratamento foi classificada como média pela metodologia GUT”.
Emissão do parecer de auditoria na ICP-Brasil
O post sobre DOC-ICP: Auditoria e Fiscalização explica a DOC-ICP-08 e a IN 32/2025, inclusive com toda a classificação das não conformidades, matriz de avaliação de riscos e tabela de pareceres. Aqui, segue uma metodologia para realização de auditoria usando a ABR:
1. Planejamento da auditoria
O auditor define o planejamento, considerando o universo de processos e subprocessos aplicáveis à entidade auditada. O ADE-ICP-08.E – Mapa de Processos Identificados na ICP-Brasil pode ser utilizado como referência para a identificação desse universo. Nele, existem os processos, subprocessos e controles, estes identificados por IDs de oito dígitos.
2. Execução e avaliação dos controles
São examinados os processos, subprocessos, procedimentos e controles aplicáveis, mediante a coleta e análise de evidências, verificando-se sua conformidade com os requisitos estabelecidos pela regulamentação da ICP-Brasil.
3. Identificação das não conformidades e dos riscos associados
As situações identificadas que não atendam aos requisitos aplicáveis são registradas como não conformidades. A partir delas, o auditor realiza uma análise crítica dos processos e subprocessos e identifica os riscos associados às deficiências encontradas. É nesse ponto que a Auditoria Baseada em Riscos (ABR) pode contribuir para direcionar a atenção aos processos, controles e situações de maior exposição ao risco.
4. Avaliação e classificação dos riscos
Para cada não conformidade identificada, o auditor avalia o nível de risco considerando fatores como probabilidade de ocorrência e impacto/severidade, de acordo com a metodologia de avaliação de riscos adotada pela entidade de auditoria. A avaliação pode ser realizada por meio de uma matriz de riscos ou de outra metodologia sistematizada prevista na documentação da entidade de auditoria. A utilização da ABR pode orientar essa análise ao considerar não apenas a existência da deficiência, mas também a exposição da entidade aos riscos decorrentes dela.
5. Consolidação dos resultados e determinação do nível de risco
Os riscos atribuídos às não conformidades são consolidados para subsidiar a formação da opinião do auditor. Na metodologia apresentada no exemplo citado, por exemplo, o risco é obtido pela combinação de probabilidade, severidade (impacto) e relevância, e os resultados são posteriormente considerados na determinação do nível geral de risco. Quando aplicável, a média dos riscos pode ser utilizada como elemento quantitativo de apoio, sem substituir a análise crítica e o julgamento profissional do auditor.
6. Atribuição do conceito geral
Com base nos resultados obtidos e na análise crítica dos processos, subprocessos e controles avaliados, o auditor atribui o conceito geral ao PSCert, refletindo sua opinião sobre o nível de risco a que a entidade está exposta. Na sistemática estabelecida pela IN 32/2025, os conceitos são Adequado, Aceitável, Deficiente, Inadequado e Inaceitável, associados aos respectivos níveis de risco.
7. Emissão do parecer e conclusões
O conceito geral, as não conformidades identificadas, os riscos associados e os fundamentos que sustentam a conclusão são consolidados no relatório e no parecer de auditoria. Dessa forma, o parecer não resulta apenas da quantidade de não conformidades encontradas, mas da avaliação de sua relevância e do nível de risco que representam para os controles e para os objetivos da entidade, permitindo ao auditor emitir uma opinião fundamentada sobre a situação do PSCert.