
A sala-cofre é um ambiente especialmente projetado e estruturado para proporcionar elevado nível de proteção física a instalações, equipamentos, sistemas e informações críticas, reduzindo os riscos decorrentes de acesso não autorizado, incêndios, fumaça, água, gases, falhas de infraestrutura e outras ameaças capazes de comprometer a continuidade e a segurança das operações. Para isso, a sala-cofre emprega controles de segurança física, mecanismos de controle de acesso e sistemas de proteção e infraestrutura redundante, de modo a preservar a disponibilidade, a integridade e a confidencialidade dos ativos nela instalados.
No âmbito da ICP-Brasil, a sala-cofre constitui um dos elementos de segurança física utilizados para proteger as instalações e os ativos críticos das entidades que desempenham funções relacionadas à infraestrutura de certificação digital, especialmente as Autoridades Certificadoras (AC). Sua importância está diretamente relacionada à confiança depositada nos certificados digitais emitidos no âmbito da ICP-Brasil, uma vez que a segurança dos ambientes onde são armazenados e utilizados sistemas, informações e materiais criptográficos constitui um dos fundamentos para assegurar a integridade e a confiabilidade dos processos de certificação. Esses controles não representam apenas uma medida de proteção patrimonial ou tecnológica, mas constituem um componente essencial do modelo de segurança que sustenta a credibilidade da certificação digital e a confiança dos usuários, organizações e demais partes que dependem dos certificados digitais no Brasil.
O texto a seguir baseia-se única e exclusivamente na documentação da ICP-Brasil para descrever os requisitos envolvendo uma sala-cofre. O DOC-ICP-05 estabelece os requisitos de segurança física das instalações da AC, incluindo expressamente a sala-cofre de nível 4. O DOC-ICP-01 também traz uma descrição bastante detalhada da estrutura física da AC Raiz.
O processo de gerenciamento de certificados no âmbito da ICP-Brasil deve contemplar, conforme as atribuições e responsabilidades da entidade envolvida, os seguintes controles:
- segurança física e controles ambientais, destinados à proteção das instalações, equipamentos, sistemas e demais ativos utilizados na execução das atividades de certificação;
- controles de integridade e segurança dos sistemas, incluindo gerenciamento de configuração, proteção da integridade do código e dos componentes confiáveis, gestão de vulnerabilidades e mecanismos de detecção, prevenção e tratamento de incidentes;
- segurança de redes e dispositivos de proteção, incluindo gerenciamento de firewalls, restrições de portas, filtragem de endereços e demais mecanismos destinados a prevenir acessos ou comunicações não autorizados;
- gerenciamento de usuários e segurança de pessoal, incluindo definição de perfis e responsabilidades, segregação de funções, capacitação, conscientização e treinamento dos profissionais envolvidos nas atividades de certificação;
- controles de acesso lógico e responsabilização individual, incluindo mecanismos de identificação e autenticação, restrição de privilégios conforme as funções atribuídas, registro e monitoramento das atividades realizadas nos sistemas e manutenção de trilhas de auditoria; e
- programa de segurança da entidade, contemplando políticas, procedimentos, mecanismos de gerenciamento de riscos e demais medidas necessárias para assegurar a proteção dos ativos e processos relacionados ao gerenciamento de certificados.
A AC Raiz da ICP-Brasil adota, em sua documentação de práticas de certificação, controles específicos destinados à proteção de seus ativos e sistemas contra eventos como desastres naturais, incêndios, falhas de suporte, inundação, roubo, acessos indevidos e comprometimento das instalações, constituindo referência de como os requisitos gerais de segurança estabelecidos pela ICP-Brasil podem ser operacionalizados. Dessa forma, tais controles devem ser implementados pelas ACs de maneira compatível com suas atribuições, ativos críticos, riscos e requisitos normativos aplicáveis, visando prevenir ou reduzir a possibilidade de perda, dano ou comprometimento de ativos, interrupção das atividades de certificação, acesso ou divulgação não autorizada de informações e comprometimento das instalações de processamento de informações. A implementação desses requisitos deve ser formalizada e operacionalizada por meio da documentação de segurança e continuidade da própria entidade, incluindo sua Política de Segurança, a Declaração de Práticas de Certificação (DPC), o Plano de Continuidade de Negócios (PCN), o Plano de Recuperação de Desastres (PRD) e o Plano de Resposta a Incidentes (PRI), cada qual contemplando os aspectos de segurança, continuidade, recuperação e resposta a incidentes de acordo com sua finalidade específica.
Controles físicos
As instalações devem ser homologadas pelo Comitê Gestor da ICP-Brasil e estar de acordo com as normas de classificação e métodos de ensaio de resistência a fogo e práticas para segurança física relativa ao armazenamento de dados. A DPC deve estabelecer requisitos de segurança física das instalações da AC, incluindo a não identificação pública de sua localização e de seu sistema de certificação, a inexistência de ambientes compartilhados que permitam a visibilidade das operações de emissão e revogação de certificados e a segregação dessas atividades em compartimentos fechados e fisicamente protegidos. Deve ainda descrever os aspectos construtivos relevantes para a segurança física, abrangendo instalações de apoio e infraestrutura, sistemas de telecomunicações, sistemas de aterramento e proteção contra descargas atmosféricas e iluminação de emergência.
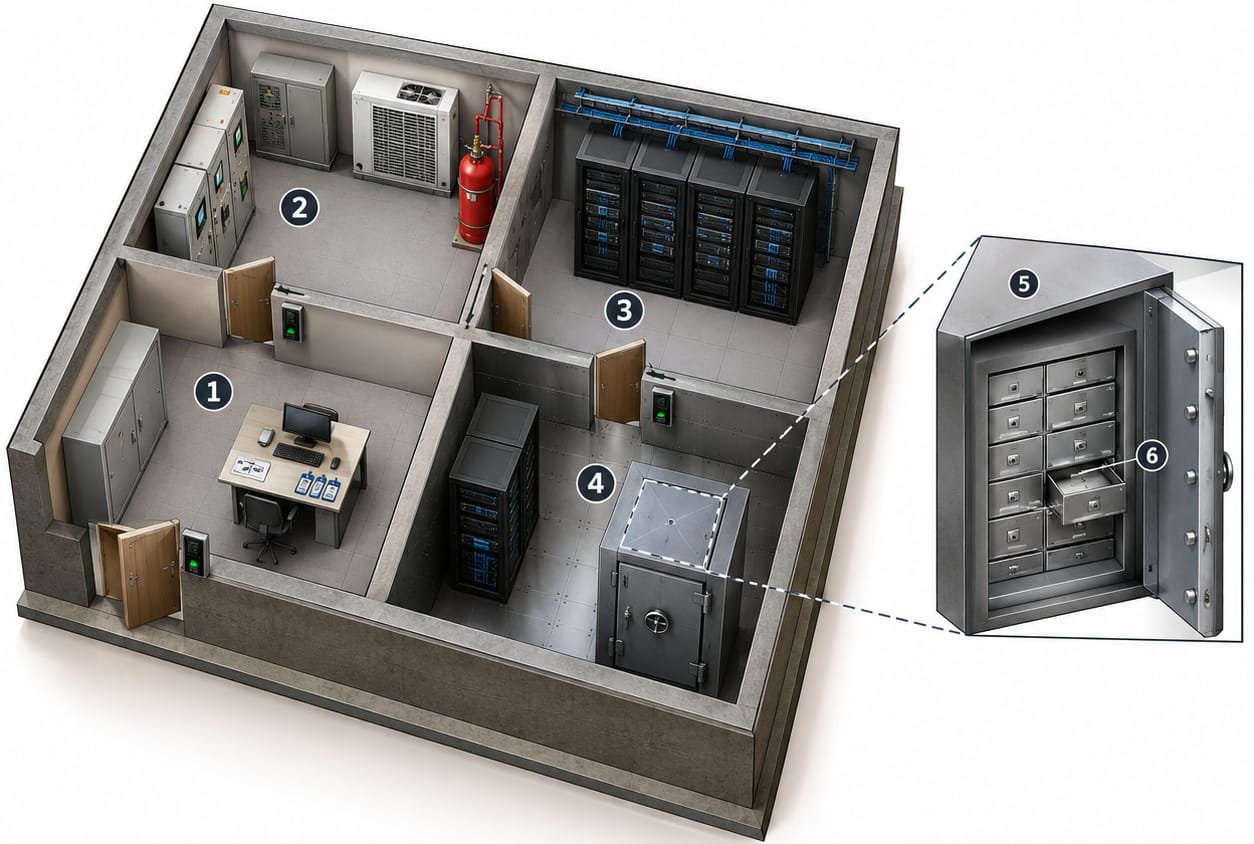
A estrutura normativa estabelece uma hierarquia de níveis de segurança física, na qual o acesso se torna progressivamente mais restritivo à medida que se aproxima dos ambientes que abrigam atividades, sistemas e materiais criptográficos de maior sensibilidade. Tanto para a AC Raiz quanto para as demais ACs, são previstos quatro níveis de acesso físico, destinados à proteção das instalações e das atividades operacionais, além de dois níveis adicionais (níveis 5 e 6) voltados especificamente à proteção de chaves privadas, dados de ativação e demais materiais criptográficos. Veja os níveis e suas respectivas descrições:
- Área de acesso inicial – constitui a primeira área controlada após a barreira de acesso às instalações da AC. Os indivíduos devem ser identificados e registrados, e pessoas externas às atividades da AC devem permanecer identificadas e acompanhadas. Não são executados, nesse nível, processos operacionais ou administrativos relacionados à certificação. Também são estabelecidas restrições ao porte de armas e ao ingresso e uso de equipamentos de gravação, fotografia, comunicação e computadores portáteis.
- Área operacional – situa-se no interior do nível 1 e exige identificação individual e controle eletrônico de acesso, mediante utilização de crachá. Constitui o nível mínimo de segurança para a execução de processos operacionais ou administrativos da AC.
- Área de atividades sensíveis – situa-se no interior do nível 2 e constitui o primeiro ambiente destinado a abrigar materiais e atividades sensíveis relacionados à operação da AC. As atividades relativas ao ciclo de vida dos certificados devem estar protegidas a partir desse nível. O acesso é restrito às pessoas autorizadas, com controle de entradas e saídas e utilização conjunta de identificação individual e autenticação biométrica. Também são estabelecidas restrições ao ingresso de telefones celulares e outros equipamentos portáteis.
- Sala-cofre – situa-se no interior do nível 3 e abriga as atividades especialmente sensíveis da AC, como emissão e revogação de certificados e emissão de LCR, bem como os sistemas e equipamentos necessários à sua execução. Além dos controles do nível 3, exige-se a identificação de, no mínimo, duas pessoas autorizadas a cada acesso, com permanência dessas pessoas enquanto o ambiente estiver ocupado. O ambiente deve possuir características construtivas reforçadas, formando uma célula estanque contra acesso indevido, água, vapor, gases e fogo, com proteção dos dutos contra invasão física e proteção contra interferência eletromagnética. As portas devem constituir eclusas.
- Proteção de materiais criptográficos – corresponde a um cofre ou gabinete reforçado e trancado, localizado no interior de um ambiente de nível 4. Destina-se ao armazenamento de materiais criptográficos, incluindo chaves, dados de ativação, suas cópias e equipamentos criptográficos. O cofre ou gabinete deve ser construído em aço ou material equivalente e possuir tranca com chave.
- Proteção dos dados de ativação – consiste em compartimentos ou depósitos localizados no interior do cofre ou gabinete de nível 5, cada qual com acesso individual ao seu conteúdo. É destinado, especificamente, ao armazenamento dos dados de ativação da chave privada da AC, constituindo o nível mais restritivo da estrutura de segurança física.
Devem existir ambientes seguros redundantes, do tipo sala-cofre, localizados em instalações geograficamente segregadas. Também deve haver o monitoramento das instalações por CFTV com gravação digital 24×7, controles específicos de acesso biométrico e a possibilidade de utilização de diferentes ambientes de nível 4 para segregação de equipamentos de produção on-line, produção off-line e infraestrutura de rede.
Os requisitos de monitoramento, alarmes e procedimentos de emergência exigem monitoramento por CFTV das passagens entre níveis e das salas de operação de nível 4, gravação contínua 24×7 com retenção mínima de sete anos e testes trimestrais, alarmes nas passagens entre os níveis 3 e 4 e em vidros, detecção de movimentos nos ambientes de nível 4, alarmes sonoros e visuais e monitoramento permanente dos sistemas de CFTV e alarmes em ambiente de nível 3. Também são exigidos mecanismos de emergência que permitam a saída dos ambientes controlados, com acionamento imediato dos alarmes, documentação dos procedimentos e verificação semestral por meio de simulações.
Os requisitos relativos à energia elétrica, cabeamento e climatização estabelecem a necessidade de fornecimento ininterrupto de energia, aterramento, proteção e identificação dos cabos, segregação entre cabos de energia, telefonia e dados, inspeções periódicas, climatização adequada aos equipamentos, monitoramento permanente da temperatura e sistemas redundantes e tolerantes a falhas nos ambientes de nível 4. Deve haver um gerador de energia principal e gerador de reserva redundante, no-breaks redundantes, sistema de aterramento e proteção contra descargas atmosféricas e iluminação de emergência, além de um sistema de climatização independente do sistema de ar-condicionado do edifício, com filtros de poeira, e, nos ambientes de nível 4, ar-condicionado de precisão e refrigeração de conforto, com redundância e tolerância a falhas. Recomenda-se também a manutenção atualizada da topologia da rede de cabos, documentação prévia de modificações e proibição de instalações provisórias, fiações expostas ou conexões inadequadas.
Quanto às medidas de proteção física e continuidade das instalações, a documentação contempla proteção do ambiente de nível 4 contra água, infiltrações e inundações, constituindo-se como célula estanque; deve haver um sistema de detecção de umidade e equipe de monitoramento preparada para resposta. Também deve haver prevenção e proteção contra incêndios, incluindo detecção precoce, proibição de fontes de fogo ou faísca e resistência da sala-cofre a temperaturas de até 50 °C por pelo menos uma hora; deve haver análise de partículas iônicas e extinção por gás inerte, não corrosivo, não combustível e não reagente com a maioria das substâncias. Deve haver armazenamento seguro de mídias conforme a NBR 11.515/NB 1334; destruição segura de documentos e dispositivos que contenham informações sensíveis. Por fim, deve haver manutenção de instalações de backup externas, geograficamente separadas da instalação principal, capazes de entrar em operação em condições equivalentes em até 48 horas após um sinistro.
Outros procedimentos importantes referentes a controle e gerenciamento das instalações de ACs e da AC Raiz estão no capítulo 5 dos DOC-ICP 01 e 05, respectivamente. Veja um resumo desses pontos a seguir, com alguns comparativos entre ambos quando de diferenças marcantes.
Controles Procedimentais
No caso de uma AC em geral, os controles procedimentais estabelecem requisitos mínimos para a definição, gestão e segregação das funções relacionadas à operação da infraestrutura de certificação, exigindo a adoção de, no mínimo, três perfis distintos, de modo a separar as atividades operacionais, de gerenciamento e auditoria e de gerenciamento de mudanças substanciais no sistema. Diferentemente da AC Raiz, cuja documentação define de forma detalhada funções específicas, como Coordenação de Infraestrutura, Coordenação de Segurança, Operação da AC Raiz, Operação da Entidade de Auditoria do Tempo (EAT), Auditoria e Detentores das Chaves, para a AC em geral a norma permite maior flexibilidade na estruturação desses perfis. Em ambas, as atividades realizadas no ambiente dos equipamentos de certificação devem contar com a presença de, no mínimo, dois colaboradores com perfis qualificados, enquanto as demais tarefas podem ser executadas individualmente.
Também são exigidas a identificação e autenticação individual dos colaboradores, a atribuição exclusiva de certificados, contas e senhas e a restrição dos acessos às atividades correspondentes ao respectivo perfil. Como requisitos adicionais, a AC em geral deve assegurar treinamento específico dos operadores antes da concessão de acesso, revisão ou revogação imediata das permissões em caso de desligamento ou mudança de função e adoção de política de senhas fortes. Na AC Raiz, por sua vez, destacam-se requisitos específicos relacionados à criticidade de suas funções, como a verificação de antecedentes para funções confiáveis, a segregação expressa de determinadas funções e, especialmente, o controle múltiplo para utilização das chaves privadas das cadeias de certificação, mediante a participação de pelo menos três dos cinco detentores de partições de segredo.
Controles de pessoal
Os controles de pessoal das ACs têm como foco assegurar que os colaboradores envolvidos nas atividades de certificação sejam devidamente selecionados, treinados, autorizados e supervisionados, com responsabilidades formalmente definidas e compatíveis com suas funções, além de prever controles sobre admissão, alterações de função, desligamento e acesso às informações e instalações. Em comparação com a AC Raiz, esses controles são mais abrangentes e voltados à gestão geral do pessoal da AC, enquanto a AC Raiz possui requisitos específicos decorrentes da criticidade de suas funções, incluindo controles diferenciados para pessoal que exerce funções confiáveis, maior rigor na segregação de responsabilidades e requisitos relacionados aos detentores das chaves criptográficas e à operação da própria AC Raiz e da EAT.
Procedimentos de Log de Auditoria
Os procedimentos de log de auditoria das ACs devem assegurar o registro e a rastreabilidade dos eventos relevantes à segurança, operação e gestão de certificados, com proteção dos registros contra acesso não autorizado, alteração, exclusão ou adulteração, preservando sua integridade, autenticidade, confidencialidade e disponibilidade. Os registros devem ser coletados por mecanismos apropriados, mantidos de forma segura e submetidos a cópias de segurança periódicas, bem como analisados regularmente para identificação de eventos significativos, irregularidades ou possíveis vulnerabilidades. Quando identificados problemas de segurança, estes devem ser devidamente investigados, registrados e, quando necessário, tratados por meio de ações corretivas documentadas para fins de auditoria.
Arquivamento de Registros
Os procedimentos de arquivamento das ACs devem assegurar a preservação, integridade e disponibilidade dos registros necessários à comprovação das operações e da validade dos certificados, incluindo informações de auditoria, solicitações, emissões e revogações de certificados, LCRs e demais registros relevantes. Os registros devem possuir períodos de retenção definidos conforme sua natureza, ser protegidos contra acesso não autorizado, alteração ou destruição e contar com cópias de segurança armazenadas em local distinto e seguro, com verificações periódicas de integridade. Devem também ser estabelecidos requisitos de datação, coleta, acesso, obtenção e verificação das informações arquivadas.
Troca de chave
Os procedimentos de renovação e substituição de certificados devem estabelecer a antecipação necessária para a solicitação e emissão de um novo certificado antes da expiração do certificado vigente, incluindo os prazos de comunicação ao titular e eventuais requisitos específicos definidos nas PCs. Após a expiração ou revogação, devem ser observados procedimentos para a retirada do certificado dos meios de divulgação aplicáveis e sua preservação para consulta histórica, bem como a manutenção das chaves privadas correspondentes pelo período necessário à validade dos certificados por elas assinados.
Comprometimento e Recuperação de Desastre
As ACs devem manter planos de continuidade de negócios, resposta a incidentes e recuperação de desastres, com procedimentos para identificar eventos de interrupção, definir responsabilidades, executar ações de emergência e restaurar os serviços críticos dentro dos prazos necessários, incluindo testes e atualizações periódicas. Devem também estabelecer medidas para recuperação de recursos computacionais, sistemas e dados corrompidos, bem como procedimentos específicos para situações de revogação ou comprometimento de certificados e chaves privadas e para a retomada segura das operações após desastres, assegurando a continuidade dos serviços e a proteção das informações e ativos da infraestrutura.